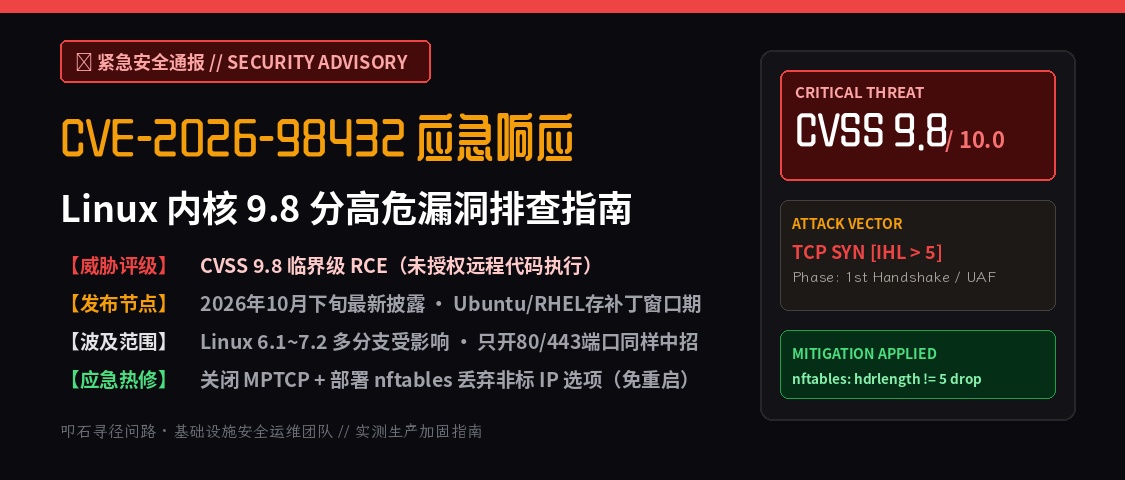
图:CVE-2026-98432 协议栈漏洞机理与 nftables 底层物理拦截闭环
SECURITY ADVISORY // 应急处置通告
标准漏洞编号: CVE-2026-98432
⚠️ 运维紧急提示: 目前 Debian、SUSE 已推送修复内核;但 Ubuntu 官方源、Red Hat 官方源尚未推送正式修复内核,大量生产机器正处于未修复的高危窗口期。
【核心结论先行】
1. 破除经验误区:很多运维人以为“服务器只开 80 和 443 端口很安全”。该漏洞发生在 Linux 内核处理 TCP 第一次握手(SYN 包)瞬间。黑客无需账号、不用密码,发送畸形数据包进入内核即触发 Use-After-Free 内存踩踏夺取控制权。
2. 1分钟免重启热修:立即关闭系统级 MPTCP(
net.mptcp.enabled=0),并用 nftables 丢弃非标 IP 选项报文(meta l4proto tcp ip hdrlength != 5 drop),网卡底层秒级熔断。一、 30 秒服务器自查流水线(先核对线上机器)
请立即登录生产服务器,执行以下两行自查命令:
# 1. 检查当前运行的 Linux 内核版本
uname -r对照官方修复基线(低于以下版本即处于危险区间):
6.1分支:低于 6.1.190 受影响6.6分支:低于 6.6.159 受影响6.12分支:低于 6.12.113 受影响6.18分支:低于 6.18.56 受影响7.2分支:低于 7.2.10 受影响
# 2. 检查多径传输协议 (MPTCP) 是否开启
sysctl net.mptcp.enabled
如果输出返回 net.mptcp.enabled = 1,说明系统内核启用了 MPTCP,利用链处于畅通状态!
二、 1 分钟在线应急热修(无需重启系统)
在官方源推送正式内核更新前,通过以下双重热修命令,在线秒级生效、免重启机器、对普通 Web/SSH 业务透明:
动作一:立即关闭系统级 MPTCP(切断漏洞利用链)
说明:关闭多径传输协议对常规 HTTP/HTTPS、SSH 和数据库无任何影响。
1. 运行态立即生效:
sudo sysctl -w net.mptcp.enabled=02. 固化写入配置(确保下次机器重启依然有效):
echo "net.mptcp.enabled = 0" | sudo tee /etc/sysctl.d/99-disable-mptcp.conf
sudo sysctl -p /etc/sysctl.d/99-disable-mptcp.conf
动作二:部署底层物理拦截(丢弃非标 IP 选项报文)
说明:黑客必须在 SYN 包中塞入异常扩展(Header != 5)。用 nftables 在网卡 raw 链阶段直接丢弃。
1. 创建过滤表并挂载丢弃规则:
sudo nft add table ip cve_mitigation
sudo nft add chain ip cve_mitigation prerouting { type filter hook prerouting priority raw \; }
sudo nft add rule ip cve_mitigation prerouting meta l4proto tcp ip hdrlength != 5 counter drop
2. 保存规则并开启开机自启:
sudo nft list ruleset | sudo tee /etc/nftables.conf > /dev/null
sudo systemctl enable nftables
三、 深度机理:为什么只开 80 和 443 也会中招?
很多站长误以为:“我的管理面板全绑在 127.0.0.1,外网只有 Nginx 监听 80 和 443,没有应用漏洞,怎么会被远程代码执行?”
▼ 传统应用层攻击路径(会被端口收敛和 WAF 挡住):
攻击者 → 完成TCP三次握手 → 移交Nginx/Node应用 → 解析HTTP Payload → 触发漏洞

▼ 本次内核漏洞 CVE-2026-98432 攻击路径(击穿底层):
攻击者 → 发送畸形 TCP SYN 包 (IHL > 5) → 内核分配连接结构瞬间 → 触发 UAF 崩溃夺权!
(此时 Nginx 根本还没接到连接,WAF 完全看不见任何 HTTP 流量,内核自己在握手阶段就被打垮了)
标准合规的 IPv4 报文中,IP 头部长度(IHL)严格等于 5(标准 20 字节)。攻击者强行塞入非标 Options 导致 IHL > 5。内核 MPTCP 子系统在解析异常释放缓冲区时出现指针失步,引发 Use-After-Free 踩踏,黑客借此以 Ring 0 内核最高权限接管系统。
四、 生产环境防御生效核验
执行以下命令,观察防御规则是否在网卡底层生效:
sudo nft list table ip cve_mitigation只要看到 counter drop 规则正常加载,任何全网探测和利用报文在网卡 raw 链阶段就会被悄无声息地丢弃。
五、 工程师视角:自托管时代的安全纵深
1. 区分“新洞”与“旧洞”靠的是时间戳与基线: 面对安全通报,资深工程师的第一反应不是凭经验猜“我以前肯定配过”,而是迅速核对当前发行的内核版本与补丁发布状态;
2. 寻找底层不可变量: ip hdrlength != 5 drop 之所以极其优雅,是因为它不关心黑客攻击代码怎么变,它只守住一条底线——正常现代 Web 流量不需要非标 IP Options。用最朴素的物理确定性化解高危威胁,才是最高信噪比的防御。